Domain schlechtwetterbekleidung.de kaufen?
Wir ziehen mit dem Projekt
schlechtwetterbekleidung.de um.
Sind Sie am Kauf der Domain
schlechtwetterbekleidung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schlechtwetterbekleidung.de kaufen?
Was sind gummistiefel und regenhose?
Gummistiefel sind wasserdichte Stiefel aus Gummi, die dazu dienen, die Füße vor Nässe und Schmutz zu schützen. Sie werden oft bei regnerischem Wetter oder in feuchten Umgebungen getragen. Eine Regenhose ist eine wasserdichte Hose, die vor allem bei Regenwetter verwendet wird, um die Beine und Kleidung vor Nässe zu schützen. Sie wird oft in Kombination mit Gummistiefeln getragen. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **

Ähnliche Suchbegriffe für Stream-Feeds
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
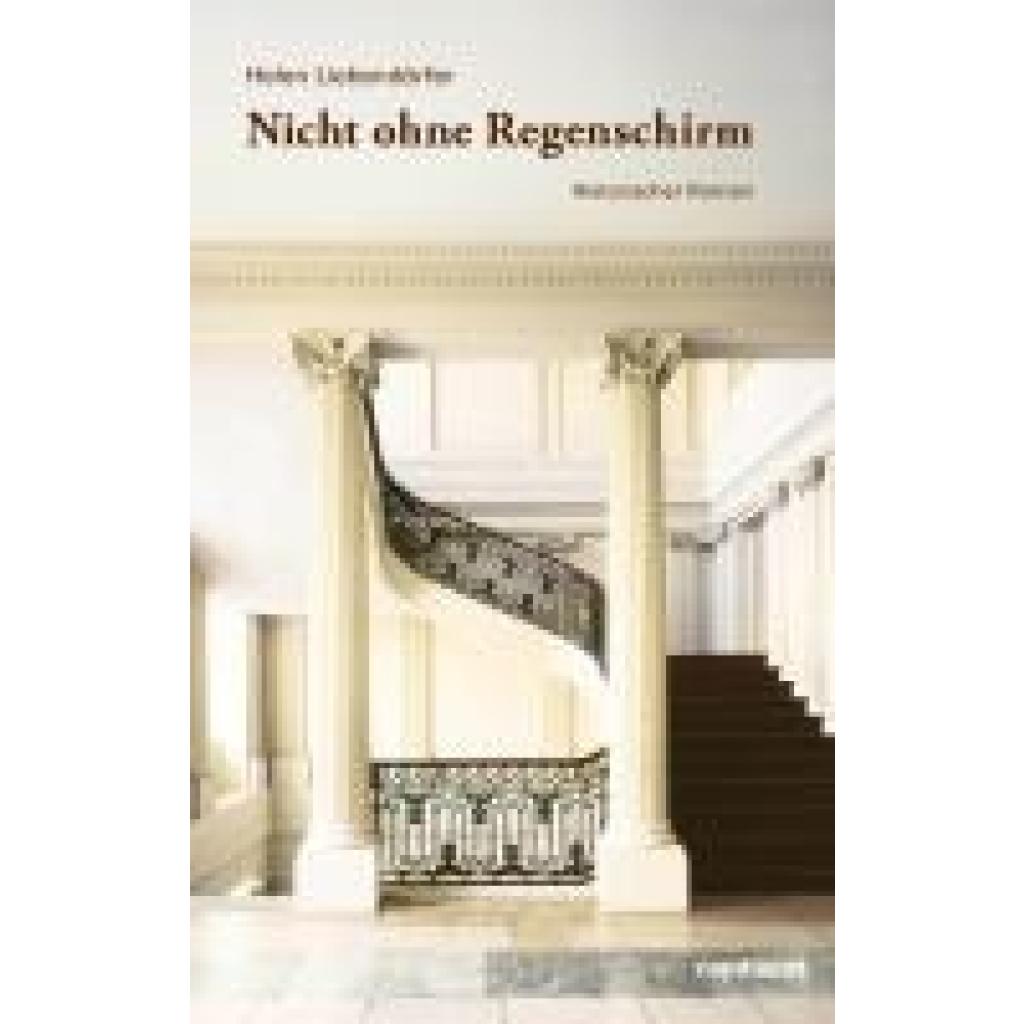
Liebendörfer, Helen: Nicht ohne RegenschirmNicht ohne Regenschirm , Unverheiratete Frauen im 19. Jahrhundert mussten überall in der Familie einspringen, wo es nötig war, sei es als Ersatzmutter oder als Krankenpflegerin. Oft gerieten sie in Situationen, aus denen sie nicht mehr herauskamen. Sie waren zwar 'versorgt' und 'sinnvoll beschäftigt', doch viele fühlten sich um ihr eigenes Leben betrogen. Charlotte Kestner, Tochter von Goethes Lotte ('Die Leiden des jungen Werther'), wurde in Hannover geboren, kam mit 20 Jahren nach Thann im Elsass zu ihrem verwitweten Bruder Carl, dem sie über 40 Jahre den Haus-halt führte und dessen Kindern sie die Mutter ersetzte. Später lebte sie in Basel, wo sie noch während rund 30 Jahren im Haus zum Kirschgarten wohnte. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Autoren: Liebendörfer, Helen, Seitenzahl/Blattzahl: 248, Keyword: 19. Jahrhundert; Basel; Elsass; Frauenschicksal; Geschichte; Helen Liebendörfer; Nicht ohne Regenschirm; Regenschirm, Fachschema: Schweiz~Basel / Roman, Erzählung, Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 120, Höhe: 20, Gewicht: 346, Produktform: Kartoniert, Genre: Belletristik,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.34185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Laggt der Warzone-Stream, aber der Fortnite-Stream nicht?
Es ist möglich, dass der Warzone-Stream aufgrund von Netzwerkproblemen oder einer höheren Anforderung an die Systemressourcen laggt. Fortnite könnte möglicherweise weniger Ressourcen benötigen oder das Netzwerk besser nutzen, was zu einem reibungsloseren Stream führt. Es könnte auch an individuellen Einstellungen oder Optimierungen liegen, die für den Fortnite-Stream vorgenommen wurden. **
-
Hängen Nord Stream 1 und Nord Stream 2 irgendwie zusammen?
Ja, Nord Stream 1 und Nord Stream 2 sind zwei separate Pipelines, die jedoch das gleiche Ziel haben: Erdgas von Russland nach Europa zu transportieren. Nord Stream 2 ist eine Erweiterung der bereits bestehenden Nord Stream 1 Pipeline und soll die Kapazität erhöhen. Beide Pipelines sind umstritten und haben politische und wirtschaftliche Auswirkungen auf die beteiligten Länder. **
Neue Filme Stream
The Wrong MissyAll Day and a NightNur die halbe Ges...Mrs. Serial KillerMehr Ergebnisse **
Was ist eine wasserdichte Regenjacke?
Eine wasserdichte Regenjacke ist eine Jacke, die speziell entwickelt wurde, um vor Regen und Nässe zu schützen. Sie besteht aus einem wasserdichten Material, das verhindert, dass Wasser durch die Jacke dringt. Dadurch bleibt der Träger trocken, auch bei starkem Regen. **
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
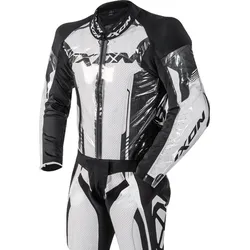
Regenponcho Regencape Regenjacke Einwegponcho Wetterschutz Transparent 1 StückRegenponcho: Optimaler Schutz für jede Wetterlage Der Regenponcho ist Ihr idealer Begleiter, um sich effektiv vor Nässe zu schützen. Egal ob bei einem unerwarteten Regenschauer in der Stadt, auf einem Festival oder bei Outdoor-Aktivitäten – dieser Poncho hält Sie zuverlässig trocken. Seine universelle Passform ermöglicht es, ihn bequem über Ihrer normalen Kleidung zu tragen. Vielseitig und praktisch im Einsatz Dieser Regenschutz ist aus einem robusten, wasserabweisenden Material gefertigt, das den Regen abperlen lässt und gleichzeitig einen gewissen Komfort bietet. Das geringe Gewicht und die Möglichkeit, den Poncho klein zusammenzufalten, machen ihn zu einem unverzichtbaren Bestandteil Ihrer Ausrüstung. Er passt in jede Tasche oder Rucksack und ist bei Bedarf schnell zur Hand. Die großzügige Schnittführung mit weiten Ärmeln sorgt für maximale Bewegungsfreiheit, während die integrierte Kapuze zusätzlichen Schutz für Kopf und Haare bietet. Produktdetails und Abmessungen Farbe: Transparent Menge: 1 Stück Material: Hochwertiges, wasserabweisendes Material Abmessungen: ca. 1200 mm (Länge) x 800 mm (Breite) Packmaß: ca. 200 mm x 150 mm x 20 mm Der Regenponcho ist so konzipiert, dass er eine breite Palette von Nutzern anspricht. Ob Sie einen spontanen Schutz für den Arbeitsweg benötigen oder einen zuverlässigen Nässeschutz für Ihre nächste Wanderung suchen, dieser Poncho ist eine praktische Lösung. Der transparente Look fügt sich unaufdringlich in jedes Outfit ein. FAQ – Häufig gestellte Fragen Ist der Regenponcho wiederverwendbar? Ja, der Regenponcho ist robust genug für mehrfachen Gebrauch. Nach der Nutzung kann er einfach abgewischt oder bei Bedarf vorsichtig von Hand gereinigt werden. Lassen Sie ihn anschließend vollständig an der Luft trocknen, bevor Sie ihn zusammenlegen. Für welche Aktivitäten ist der Poncho besonders geeignet? Der Poncho ist ideal für eine Vielzahl von Aktivitäten wie Wandern, Radfahren, Camping, Festivals, Konzerte im Freien oder einfach als Notfall-Regenschutz im Alltag. Er bietet schnellen und unkomplizierten Schutz vor Regen. Welche Größe hat der Regenponcho? Der Regenponcho kommt in einer universellen Einheitsgröße, die für die meisten Erwachsenen geeignet ist. Die großzügige Schnittführung ermöglicht das Tragen über Jacken und Rucksäcken. Wie pflege ich den Regenponcho am besten? Um die Langlebigkeit des Regenponchos zu gewährleisten, wischen Sie ihn nach Gebrauch mit einem feuchten Tuch ab. Bei stärkeren Verschmutzungen ist eine Handwäsche mit mildem Reinigungsmittel empfehlenswert. Vermeiden Sie scharfe Reinigungsmittel und Maschinenwäsche. Lassen Sie den Poncho vollständig an der Luft trocknen und lagern Sie ihn an einem kühlen, trockenen Ort. Bietet der Regenponcho ausreichend Belüftung? Das Material ist darauf ausgelegt, einen Kompromiss zwischen Wasserabweisung und Komfort zu bieten. Die weite Passform unterstützt eine gewisse Luftzirkulation, um Staunässe im Inneren zu reduzieren. Bei intensiver körperlicher Betätigung kann es dennoch zu Kondensation kommen. Der Regenponcho ist die clevere Wahl für alle, die flexiblen und zuverlässigen Wetterschutz suchen. Einwegponcho oder Notfallponcho – dieser Regencape ist vielseitig einsetzbar und schützt Sie vor Nässe.4,19 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Liebendörfer, Helen: Nicht ohne RegenschirmNicht ohne Regenschirm , Unverheiratete Frauen im 19. Jahrhundert mussten überall in der Familie einspringen, wo es nötig war, sei es als Ersatzmutter oder als Krankenpflegerin. Oft gerieten sie in Situationen, aus denen sie nicht mehr herauskamen. Sie waren zwar 'versorgt' und 'sinnvoll beschäftigt', doch viele fühlten sich um ihr eigenes Leben betrogen. Charlotte Kestner, Tochter von Goethes Lotte ('Die Leiden des jungen Werther'), wurde in Hannover geboren, kam mit 20 Jahren nach Thann im Elsass zu ihrem verwitweten Bruder Carl, dem sie über 40 Jahre den Haus-halt führte und dessen Kindern sie die Mutter ersetzte. Später lebte sie in Basel, wo sie noch während rund 30 Jahren im Haus zum Kirschgarten wohnte. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Autoren: Liebendörfer, Helen, Seitenzahl/Blattzahl: 248, Keyword: 19. Jahrhundert; Basel; Elsass; Frauenschicksal; Geschichte; Helen Liebendörfer; Nicht ohne Regenschirm; Regenschirm, Fachschema: Schweiz~Basel / Roman, Erzählung, Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 120, Höhe: 20, Gewicht: 346, Produktform: Kartoniert, Genre: Belletristik,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind gummistiefel und regenhose?
Gummistiefel sind wasserdichte Stiefel aus Gummi, die dazu dienen, die Füße vor Nässe und Schmutz zu schützen. Sie werden oft bei regnerischem Wetter oder in feuchten Umgebungen getragen. Eine Regenhose ist eine wasserdichte Hose, die vor allem bei Regenwetter verwendet wird, um die Beine und Kleidung vor Nässe zu schützen. Sie wird oft in Kombination mit Gummistiefeln getragen. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
Ähnliche Suchbegriffe für Stream-Feeds
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.34185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.17321,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laggt der Warzone-Stream, aber der Fortnite-Stream nicht?
Es ist möglich, dass der Warzone-Stream aufgrund von Netzwerkproblemen oder einer höheren Anforderung an die Systemressourcen laggt. Fortnite könnte möglicherweise weniger Ressourcen benötigen oder das Netzwerk besser nutzen, was zu einem reibungsloseren Stream führt. Es könnte auch an individuellen Einstellungen oder Optimierungen liegen, die für den Fortnite-Stream vorgenommen wurden. **
-
Hängen Nord Stream 1 und Nord Stream 2 irgendwie zusammen?
Ja, Nord Stream 1 und Nord Stream 2 sind zwei separate Pipelines, die jedoch das gleiche Ziel haben: Erdgas von Russland nach Europa zu transportieren. Nord Stream 2 ist eine Erweiterung der bereits bestehenden Nord Stream 1 Pipeline und soll die Kapazität erhöhen. Beide Pipelines sind umstritten und haben politische und wirtschaftliche Auswirkungen auf die beteiligten Länder. **
-
Neue Filme Stream
The Wrong MissyAll Day and a NightNur die halbe Ges...Mrs. Serial KillerMehr Ergebnisse **
-
Was ist eine wasserdichte Regenjacke?
Eine wasserdichte Regenjacke ist eine Jacke, die speziell entwickelt wurde, um vor Regen und Nässe zu schützen. Sie besteht aus einem wasserdichten Material, das verhindert, dass Wasser durch die Jacke dringt. Dadurch bleibt der Träger trocken, auch bei starkem Regen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.